Aronbet hesap güvenliği ve kimlik avı konusunda en kritik nokta, kullanıcı adı ve şifrenizin sizden başka hiç kimsenin erişememesi gereken bir kapı anahtarı olduğunu kabul etmektir. Ekranın soğuk camı üzerinden akan giriş formunu doldururken hissettiğiniz o kısa an, aslında tüm finansal ve kişisel verilerinizin güvenliğini belirleyen bir eşiktir. Kimlik avı, saldırganların Aronbet gibi tanınmış platformların giriş sayfalarını birebir kopyalayarak veya sahte e-posta ve SMS bildirimleri göndererek kullanıcıların oturum bilgilerini ele geçirmeye çalıştığı bir siber suç yöntemidir. Bu tehdit, yalnızca teknik bilgisi zayıf kullanıcıları değil, dikkatsizlik anında herkesi hedef alabilir. Hesap güvenliği ve kimlik avı farkındalığı, bir bahis platformunda paranızı ve kişisel bilgilerinizi korumanın ilk ve en sağlam adımıdır; çünkü en gelişmiş şifreleme bile kullanıcının kendi rızasıyla sahte bir sayfaya bilgi girmesini engelleyemez.
Aronbet hesap güvenliği ve kimlik avı konusunu anlamlandırmak için iki katmanı ayrı düşünmek gerekir: platformun sunduğu teknik koruma önlemleri ve kullanıcının kendi davranışsal güvenliği. İki faktörlü doğrulama, oturum bildirimleri, giriş geçmişi takibi ve şüpheli işlem uyarıları gibi araçlar hesabınızı korumaya yardımcı olurken, sahte alan adlarını tanıma, bağlantı hedeflerini kontrol etme ve resmî iletişim kanallarını doğrulama gibi alışkanlıklar da sizin savunma hattınızı oluşturur. Kimlik avı saldırıları çoğu zaman aciliyet hissi yaratarak, “hesabınız askıya alınacak” veya “bonusunuz iptal edilecek” gibi korku temelli mesajlarla kullanıcıyı hızlı karar vermeye zorlar. Bu tür mesajların görsel tasarımı ne kadar gerçekçi olursa olsun, adres çubuğundaki alan adı, bağlantının yönlendirdiği sayfa ve iletişimin kaynağı her zaman dikkatle incelenmelidir. Bu içerikte, Aronbet hesap güvenliği ve kimlik avı konusunda sık karşılaşılan saldırı türlerini, hesabınızı korumak için uygulayabileceğiniz somut adımları ve şüpheli bir durumla karşılaştığınızda atmanız gereken adımları bulacaksınız. Doğrulanabilir bilgiler ışığında, kendi güvenlik alışkanlıklarınızı gözden geçirmenize yardımcı olacak pratik bir çerçeve sunulmaktadır.
Kimlik Avı Saldırılarının Görsel ve Duyusal İzleri
Kimlik avı sayfaları, gerçek bir platformun giriş ekranını neredeyse kusursuz biçimde taklit edebilir; aynı renk paleti, aynı yazı tipi, aynı düğme yerleşimi. Ancak bu sahte sayfaların çoğu, adres çubuğunda küçük bir harf farkı, fazladan bir tire veya tanıdık olmayan bir uzantı taşır. Fare imleci giriş düğmesinin üzerine geldiğinde beliren bağlantı önizlemesi, sizi asıl hedef adrese götürür ve bu adres çoğu zaman resmî alan adıyla örtüşmez. Sayfanın genelinde bir tuhaflık hissi vardır: yazım hataları, eksik güvenlik simgeleri, alışılmadık biçimde acele ettiren ifadeler veya normalde olmayan bir “doğrulama” adımı. Bu görsel ve duyusal sinyaller, dikkatli bir göz için güçlü uyarı işaretleridir.
E-posta ve SMS yoluyla gelen kimlik avı mesajları ise farklı bir duyusal deneyim sunar. Gönderen adresi tanıdık bir markanın adını taşısa bile, arkasındaki gerçek adres çoğu zaman rastgele harf ve rakamlardan oluşur. Mesajın dili genellikle baskıcıdır: “Hemen giriş yapmazsanız hesabınız kapatılacak” veya “Ödülünüzü almak için son 24 saat” gibi ifadeler, kullanıcının mantıklı düşünmesini engellemeyi amaçlar. Aronbet hesap güvenliği ve kimlik avı bağlamında, bu tür mesajlardaki bağlantılara tıklamadan önce her zaman platformun resmî adresini tarayıcıya elle yazmak en güvenli yoldur. Mesajın içindeki bağlantı ne kadar gerçekçi görünürse görünsün, doğrudan tıklamak yerine bağımsız bir doğrulama yapmak, olası bir veri hırsızlığının önüne geçer.
Hesap Koruma Katmanları ve İki Faktörlü Doğrulama
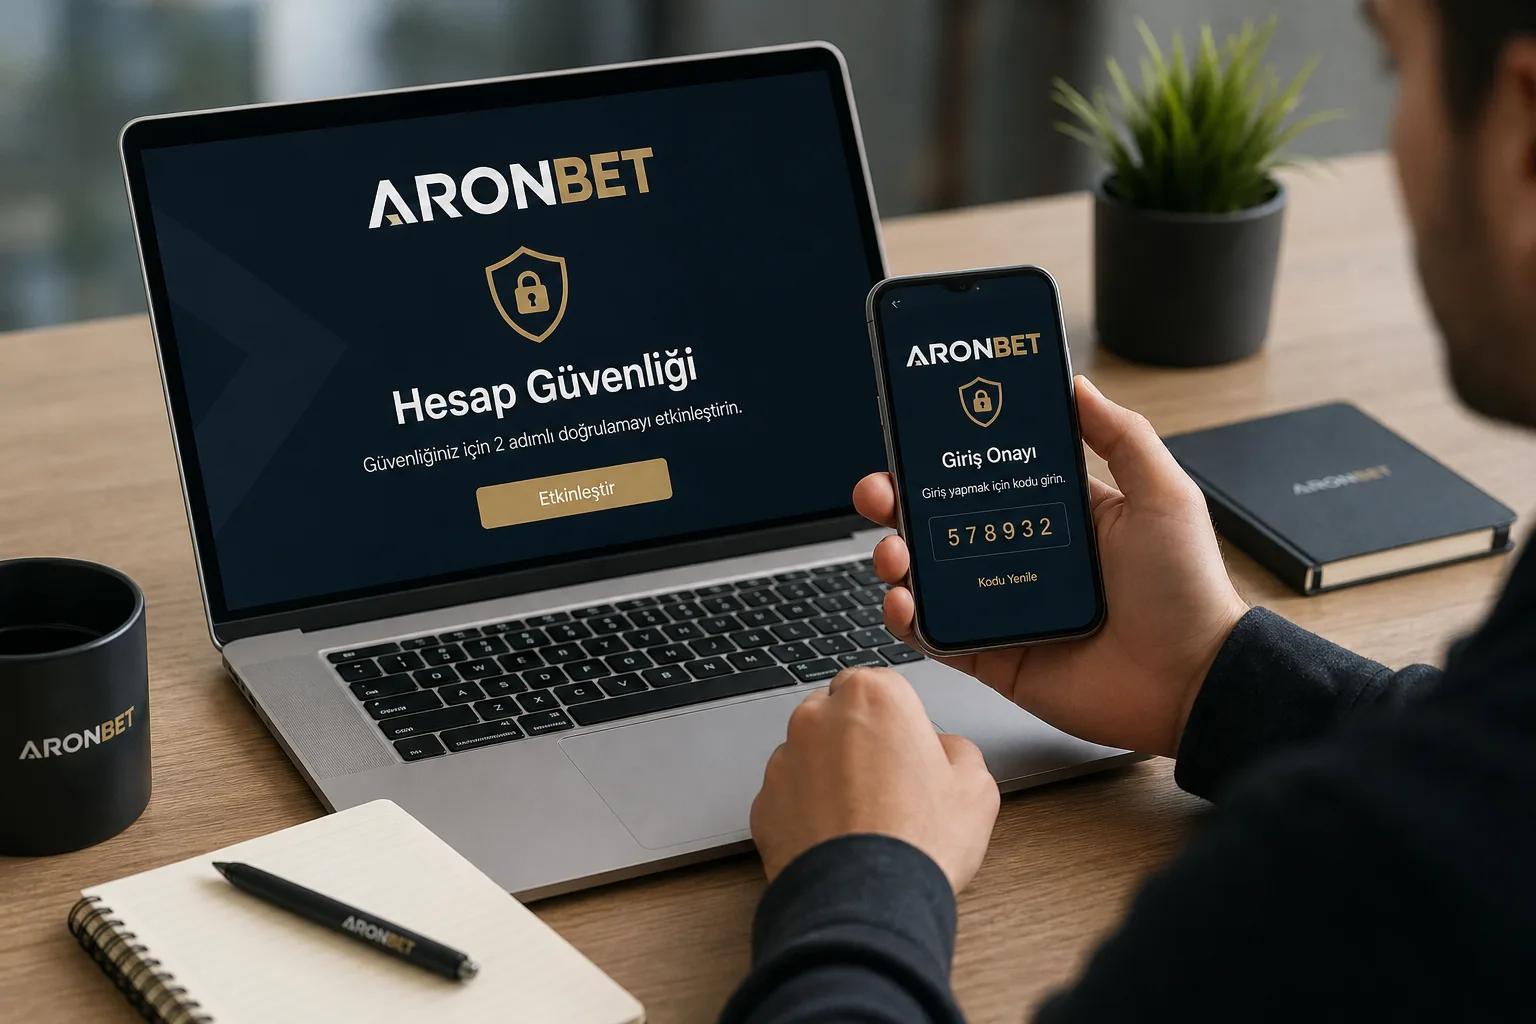
Aronbet hesap güvenliği ve kimlik avı savunmasının en etkili katmanlarından biri, iki faktörlü doğrulamadır. Bu yöntem, şifrenizin ele geçirilmiş olsa bile saldırganın hesabınıza erişmesini engeller; çünkü giriş sırasında telefonunuza veya kimlik doğrulama uygulamanıza gönderilen tek kullanımlık bir kod da gerekir. Kodu girerken ekranda beliren sayaç, sizi hızlandırır ama panik yapmanıza gerek yoktur; kodun süresi dolduğunda yeni bir kod talep edebilirsiniz. Bu küçük ek adım, hesabınızın kapısına ikinci bir kilit takmak gibidir ve kimlik avı saldırılarının büyük bölümünü etkisiz hale getirir.
Güçlü ve benzersiz bir şifre, hesap güvenliğinin temel taşıdır. Aynı şifreyi birden fazla platformda kullanmak, bir sitedeki veri sızıntısının diğer tüm hesaplarınızı riske atmasına yol açar. Büyük-küçük harf, rakam ve özel karakter içeren, en az on iki karakterlik bir şifre oluşturmak ve bunu düzenli olarak güncellemek önerilir. Şifrenizi kimseyle paylaşmamak, tarayıcıya kaydetmeden önce cihazın güvenliğinden emin olmak ve ortak kullanılan bilgisayarlarda oturumu mutlaka kapatmak da bu katmanı güçlendirir. Aronbet hesap güvenliği ve kimlik avı farkındalığı, yalnızca saldırıyı tanımakla değil, aynı zamanda hesabı çok katmanlı biçimde korumakla tamamlanır.
- Her platform için farklı ve tahmin edilmesi zor bir şifre kullanın.
- Mümkünse iki faktörlü doğrulamayı etkinleştirin.
- Giriş geçmişini düzenli olarak kontrol ederek tanımadığınız oturumları kapatın.
- Şifre sıfırlama bağlantılarını yalnızca resmî kanallar üzerinden talep edin.
- Ortak cihazlarda oturum açtıktan sonra mutlaka çıkış yapın.
Şüpheli Bağlantı ve Mesajları Ayırt Etme Yöntemleri
Bir bağlantının güvenilir olup olmadığını anlamanın en pratik yolu, üzerine tıklamadan önce hedef adresi incelemektir. Mobil cihazlarda bu inceleme daha zordur çünkü adres çubuğu kısalır; bu nedenle bağlantıyı uzun basarak veya kopyalayıp bir metin düzenleyiciye yapıştırarak tam adresi görmek gerekir. Resmî alan adının dışında kalan, tanıdık olmayan uzantılar, fazladan alt alan adları veya kısaltılmış bağlantılar dikkat gerektirir. Aronbet hesap güvenliği ve kimlik avı açısından, bir bağlantının görünümü ne kadar profesyonel olursa olsun, adresin kendisi asıl kanıttır.
Şüpheli mesajları değerlendirirken gönderenin kimliğini, mesajın dilini ve talebin niteliğini birlikte okumak gerekir. Gerçek bir platform genellikle şifrenizi, kart bilgilerinizi veya doğrulama kodlarınızı e-posta ya da SMS yoluyla istemez. Böyle bir talep gelirse, mesajın içindeki bağlantıyı kullanmak yerine platformun resmî uygulamasına veya doğrudan yazdığınız adresine giderek durumu kontrol edebilirsiniz. Bu yöntem, sahte bir sayfaya bilgi girmenizi engellerken aynı zamanda gerçek bir güvenlik bildirimini de kaçırmamanızı sağlar.
- Gönderen adresini ve alan adını dikkatle kontrol edin.
- Aciliyet ve korku içeren ifadelere karşı temkinli olun.
- Şifre veya kod isteyen mesajları hiçbir koşulda yanıtlamayın.
- Bağlantıya tıklamak yerine resmî adresi tarayıcıya elle yazın.
- Şüpheli mesajları platformun destek kanallarına bildirin.
Hesap Ele Geçirildiğinde Atılacak Adımlar
Hesabınıza yetkisiz bir erişim olduğunu fark ettiğinizde hızlı hareket etmek kritik önem taşır. İlk adım, mümkünse şifrenizi hemen değiştirmek ve tüm aktif oturumları sonlandırmaktır. Ardından iki faktörlü doğrulama ayarlarını gözden geçirmeli, tanımadığınız cihaz veya telefon numarası olup olmadığını kontrol etmelisiniz. Hesabınızla ilişkili e-posta adresinin de güvenli olduğundan emin olmak gerekir; çünkü saldırganlar çoğu zaman önce e-posta hesabını ele geçirerek şifre sıfırlama süreçlerini kontrol altına alır. Bu adımların her biri, saldırganın erişimini kesmeye yönelik bir savunma hamlesidir.
Hesap güvenliği ihlali şüphesi durumunda, platformun resmî destek kanallarına başvurmak ve yaşanan durumu ayrıntılı biçimde bildirmek gerekir. Destek ekibine son giriş zamanları, tanımadığınız işlemler ve şüpheli mesajlar hakkında bilgi vermek, inceleme sürecini hızlandırır. Ayrıca finansal bilgilerinizin ve ödeme yöntemlerinizin güvende olduğundan emin olmak için ilgili hesapları kontrol etmek faydalıdır. Aronbet hesap güvenliği ve kimlik avı bağlamında unutulmaması gereken nokta, hızlı ve sistematik bir müdahalenin zararı büyük ölçüde sınırlayabileceğidir.
Günlük Alışkanlıklarla Kalıcı Güvenlik Kültürü
Hesap güvenliği yalnızca bir kereye mahsus alınan önlemlerle değil, günlük alışkanlıklarla sürdürülür. Tarayıcı ve işletim sistemi güncellemelerini düzenli olarak yapmak, bilinmeyen kaynaklardan uygulama indirmemek ve genel ağlarda hassas işlemlerden kaçınmak, saldırı yüzeyinizi daraltır. Giriş yaparken adres çubuğunu kontrol etmeyi alışkanlık haline getirmek, birkaç saniyelik bir dikkatle büyük bir riski ortadan kaldırır. Bu küçük rutinler, zamanla otomatikleşen ve sizi farkında olmadan koruyan bir kalkan oluşturur.
Kimlik avı saldırıları sürekli evrildiği için güvenlik bilgisini güncel tutmak da önemlidir. Yeni saldırı yöntemleri, sahte uygulamalar ve taklit edilen bildirimler hakkında bilgi sahibi olmak, tehdidi daha erken fark etmenizi sağlar. Aronbet hesap güvenliği ve kimlik avı konusunda bilinçli bir kullanıcı, şüpheli durumlarda tereddüt etmeden resmî kaynaklara başvurur ve güvenlik endişelerini paylaşmaktan çekinmez. Bu yaklaşım, hem kendi hesabını hem de topluluk genelindeki güvenlik standardını güçlendirir.
Özetle, Aronbet hesap güvenliği ve kimlik avı savunması; güçlü şifreler, iki faktörlü doğrulama, bağlantı ve mesaj denetimi ile hızlı müdahale alışkanlıklarının birleşiminden oluşur. Bu katmanları günlük rutininize dahil ettiğinizde, saldırganların en sık kullandığı yöntemlere karşı direncinizi önemli ölçüde artırırsınız.
Özet Tablo
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| Kimlik avı tanımı | Sahte giriş sayfaları veya mesajlarla oturum bilgilerinin ele geçirilmesi |
| En etkili koruma | İki faktörlü doğrulama ve benzersiz şifre kullanımı |
| Bağlantı kontrolü | Tıklamadan önce alan adının ve uzantının doğrulanması |
| Şüpheli mesaj işareti | Aciliyet baskısı, şifre veya kod talebi, tanıdık olmayan gönderen adresi |
| İhlal sonrası ilk adım | Şifre değişikliği ve tüm aktif oturumların sonlandırılması |
| Bildirim kanalı | Platformun resmî destek kanalları |